Yapay Zekâ Daha Fazla İş Yapabiliyor. Peki Daha Fazla Yetki Vermeye Hazır mıyız?
Yapay zekâ artık sadece cevap üretmiyor; uygulamalara erişiyor, görevleri takip ediyor ve giderek daha bağımsız hareket ediyor. Agentic AI çağında asıl sorun model zekâsından çok erişim, yetki ve sorumluluğun nasıl yönetileceği olabilir.
Yapay zekâdaki yeni yarış artık yalnızca hangi modelin daha iyi cevap verdiğiyle ilgili değil.
Yeni yarış şu:
Bir yapay zekâ sistemi, insan müdahalesi olmadan ne kadar uzun süre çalışabilir, kaç sistemi kullanabilir ve ne kadar karar verebilir?
Bu değişim küçük görünse de aslında yapay zekânın bilgisayarlarımızdaki rolünü tamamen değiştirebilir.
Bugüne kadar çoğunlukla yapay zekâya bir soru soruyorduk.
Şimdi ise ona bir hedef veriyoruz.
Ve hedef ile sonuç arasındaki adımları giderek daha fazla yapay zekânın kendisi belirliyor.
Daha fazla yetenek, beraberinde daha fazla sorumluluk getiriyor.
Klasik üretken yapay zekâ modeli oldukça basitti:
İnsan → Prompt → Model → Cevap
Agentic AI ile yapı değişiyor:
İnsan → Hedef → AI ajanı → Araçlar → Veriler → Kararlar → Eylemler
Bu ikinci modelde yapay zekâ yalnızca bilgi üretmiyor.
Dosyalara erişebiliyor.
Uygulamaları kullanabiliyor.
Birden fazla görevi takip edebiliyor.
İş akışlarını çalıştırabiliyor.
Ve bazı sistemlerde kullanıcı tekrar müdahale etmeden uzun süre çalışabiliyor.
Bu nedenle yapay zekânın yeteneklerini ölçerken yalnızca model zekâsına bakmak artık yeterli değil.
Asıl sorulardan biri şu hale geliyor:
Yapay zekâya ne kadar hareket alanı veriyoruz?
Stanford HAI'nin 2026 AI Index raporu bu değişimin ne kadar hızlı gerçekleştiğini gösteriyor.
Gerçek bilgisayar kullanım görevlerini ölçen OSWorld benchmark'ında AI ajanlarının görev başarı oranı yaklaşık bir yıl içinde %12 seviyelerinden yaklaşık %66'ya yükseldi.
Bu oldukça büyük bir ilerleme.
Ancak rakamın diğer tarafı daha önemli:
En gelişmiş ajanlar bile yapılandırılmış görevlerin yaklaşık üçte birinde hâlâ başarısız olabiliyor.
Yani sistemler artık yeterince yetenekli oldukları için gerçek iş süreçlerinde kullanılabiliyorlar.
Ama henüz hatalarının önemsiz kabul edilebileceği kadar güvenilir değiller.
İşte yönetişim problemi tam burada başlıyor.
Bir chatbot yanlış cevap verdiğinde kullanıcı çoğu zaman cevabı görür ve değerlendirebilir.
Bir AI ajanı yanlış karar verdiğinde ise sonuç farklı olabilir.
Yanlış dosyayı değiştirebilir.
Yanlış kullanıcıya bilgi gönderebilir.
Yanlış veri üzerinde işlem yapabilir.
Bir API üzerinden yanlış talimat çalıştırabilir.
Yanlış erişim yetkisini kullanabilir.
Bir sonraki işlem için hatalı bir veri oluşturabilir.
Dolayısıyla risk artık yalnızca:
“AI yanlış bilgi verdi mi?”
değil.
Yeni soru:
“AI yanlış bilgiye dayanarak ne yaptı?”
Bu ayrım önümüzdeki yıllarda kurumsal yapay zekâ güvenliğinin en önemli konularından biri olabilir.
Persistent agent, yani kalıcı veya sürekli çalışan AI ajanları.
Bunlar yalnızca bir konuşma sırasında aktif olan sistemler değil.
Uzun süre bağlam tutabiliyor, görevleri takip edebiliyor ve gerektiğinde yeniden devreye girebiliyorlar.
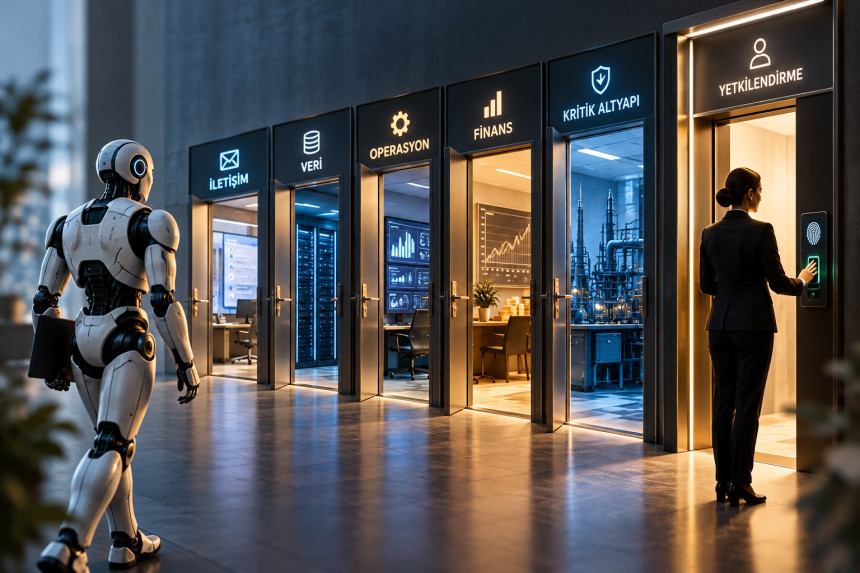
Bunun çalışabilmesi için AI ajanının bazı sistemlere sürekli erişimi olması gerekiyor.
Örneğin:
- e-posta
- takvim
- dokümanlar
- kurumsal uygulamalar
- veri tabanları
- bulut servisleri
- mesajlaşma platformları
Bu noktada klasik siber güvenliğin çok tanıdık bir problemi yeniden ortaya çıkıyor:
Yetki.
Bir AI ajanına hangi sistemlere erişim verilmeli?
Hangi verileri okuyabilmeli?
Hangi işlemleri gerçekleştirebilmeli?
Hangi işlemlerde insan onayı gerekli olmalı?
Ve belki de en önemlisi:
AI adına yapılan bir işlemin sorumlusu kim?
Stanford AI Index 2026'nın en dikkat çekici sonuçlarından biri tam olarak bu.
Model yetenekleri hızla ilerlerken güvenlik ve yönetişim mekanizmaları aynı hızda gelişmiyor.
2025 yılında kayıt altına alınan AI olaylarının sayısı:
362
Bir yıl önce:
233
Artış yaklaşık:
%55
Bu artış yalnızca daha kötü sistemler geliştirildiği anlamına gelmiyor.
AI kullanım alanı büyüdükçe sistemlerin gerçek dünyayla temas ettiği noktaların da arttığını gösteriyor.
Daha fazla kullanıcı.
Daha fazla veri.
Daha fazla uygulama.
Daha fazla karar.
Ve dolayısıyla daha geniş bir hata yüzeyi.
Kurumsal tarafta yapay zekâ yönetişiminin hızla büyüdüğü görülüyor.
Stanford AI Index verilerine göre 2025 yılında AI yönetişiminden sorumlu özel rollerin sayısı %17 arttı.
Hiçbir “responsible AI” politikası bulunmayan şirketlerin oranı ise:
%24'ten %11'e düştü.
Fakat politika oluşturmak başka, uygulamak başka.
Şirketlerin responsible AI uygulamalarında karşılaştığı temel engeller arasında:
%59 bilgi ve uzmanlık eksikliği
%48 bütçe kısıtları
%41 düzenleyici belirsizlik
yer alıyor.
Yani birçok şirket AI kullanması gerektiğini biliyor.
Riskleri yönetmesi gerektiğini de biliyor.
Ama nasıl yapacağını henüz tam olarak bilmiyor.
Siber güvenlik dünyasında onlarca yıldır kullanılan temel prensiplerden biri least privilege, yani minimum yetki prensibidir.
Bir kullanıcıya işi için gerekenden fazla yetki verilmez.
Aynı yaklaşım AI ajanları için çok daha önemli hale gelebilir.
Bir AI sisteminin bir şirket içerisindeki bütün verilere erişebilmesi teknik açıdan çok kullanışlı görünebilir.
Ama güvenlik açısından bu son derece tehlikelidir.
Gelecekte AI ajanları için şu tür politikaların standart hale gelmesi şaşırtıcı olmayacaktır:
Read
AI veriyi okuyabilir.
Recommend
AI işlem önerebilir.
Execute
AI belirli işlemleri gerçekleştirebilir.
Approve
İşlem için insan onayı gerekir.
Restricted
AI'nın erişemeyeceği veri ve sistemler.
Başka bir ifadeyle şirketlerin yalnızca kullanıcı erişimlerini değil, AI erişimlerini de yönetmesi gerekecek.
ABD Ulusal Standartlar ve Teknoloji Enstitüsü NIST'in AI Risk Management Framework çalışması yapay zekâ risklerini yalnızca model geliştirme aşamasında ele almıyor.
Risk yönetiminin sistemin bütün yaşam döngüsüne yayılması gerektiğini savunuyor.
Modelin nasıl geliştirildiği kadar:
nerede kullanıldığı,
hangi verilere eriştiği,
hangi kararları etkilediği,
hangi kullanıcıların sistemi kullandığı
ve sonuçların nasıl denetlendiği
de risk yönetiminin parçası.
Bu yaklaşım agentic AI döneminde daha da önemli hale geliyor.
Çünkü model artık yalnızca bir bilgi kaynağı değil.
Bir sistem aktörü.
Bugünkü dil modelleri büyük ölçüde dil ve veri üzerinden dünyanın nasıl çalıştığını öğreniyor.
World model yaklaşımı ise sistemlerin:
fiziksel ortamları,
nesneleri,
mekânsal ilişkileri,
hareketi
ve özellikle neden-sonuç ilişkilerini
daha iyi anlamasını hedefliyor.
Bu alan robotik ve fiziksel AI açısından kritik.
Çünkü fiziksel dünyada çalışan bir sistemin yalnızca bir eylemin ne olduğunu değil, o eylemin sonucunun ne olabileceğini de anlaması gerekiyor.
Bir robot yanlış cümle kurduğunda sonuç sınırlıdır.
Yanlış fiziksel hareket yaptığında sonuç tamamen farklı olabilir.
Dolayısıyla AI fiziksel dünyaya girdikçe güvenlik konusu da yazılım güvenliğinden fiziksel güvenliğe doğru genişleyecek.
Risk tartışması yapay zekânın potansiyelini gözden kaçırmamalı.
Demokratik Kongo Cumhuriyeti'ndeki Ebola salgınıyla mücadele eden ekipler AI sistemlerini günlük raporların düzenlenmesi, tahmin modellerinin karşılaştırılması, genomik bilgilerin analizi ve aşı araştırmalarında kullanıyor.
Mayo Clinic araştırmacıları pankreas kanseri riskini teşhisten yıllar önce gösterebilecek örüntüleri belirlemek için AI modelleri üzerinde çalışıyor.
Nepal'deki büyük seller sonrasında ise yapay zekâ kayıp kişilerin raporlarla eşleştirilmesi ve uydu görüntülerinden hasarlı yapıların belirlenmesi gibi alanlarda kullanıldı.
Bunlar yapay zekânın insan uzmanların yerine geçmesinden çok daha ilginç bir modeli gösteriyor:
AI + uzman.
AI büyük miktarda bilgiyi hızla işliyor.
İnsan ise bağlamı, sorumluluğu ve nihai kararı koruyor.
Yapay zekâ sektöründeki tartışmalar uzun süredir benchmark'lara odaklandı.
Hangi model daha iyi?
Hangisi daha hızlı?
Hangisi daha ucuz?
Hangisi daha uzun context window destekliyor?
Ama agentic AI döneminde daha önemli başka sorular ortaya çıkıyor.
AI hangi verilere erişebiliyor?
Hangi işlemleri yapabiliyor?
Bir işlemi ne zaman durduruyoruz?
İnsan hangi noktada devreye giriyor?
Bir hata olduğunda işlemi geri alabiliyor muyuz?
AI'nın yaptığı her işlemi denetleyebiliyor muyuz?
Bunlar model performansı soruları değil.
Bunlar sistem mimarisi ve yönetişim soruları.
Yapay zekâ riskini düşünmenin basit bir yolu olabilir.
Risk ≈ Yetenek × Erişim × Otonomi
Model çok yetenekli olabilir.
Ama hiçbir kritik sisteme erişimi yoksa risk sınırlıdır.
Modelin birçok sisteme erişimi olabilir.
Ama bütün işlemler insan onayına bağlıysa risk yine kontrol edilebilir.
Fakat üçü birlikte yükseldiğinde:
yüksek yetenek + geniş erişim + yüksek otonomi
tamamen farklı bir güvenlik problemi ortaya çıkar.
Önümüzdeki dönemde kurumsal AI mimarisinin büyük bölümü muhtemelen bu üç değişken arasındaki dengeyi kurmakla uğraşacak.
Yapay zekâ daha iyi cevaplar vermekten çok daha önemli bir eşiğe doğru ilerliyor.
Daha fazla işi kendi başına yapabiliyor.
Bu teknolojinin değerini muazzam ölçüde artırabilir.
Ama aynı zamanda yapay zekâyı yalnızca kullanılan bir araç olmaktan çıkarıp kurumsal sistemlerin aktif bir katılımcısına dönüştürüyor.
Bu nedenle önümüzdeki AI döneminin en önemli sorusu:
“Yapay zekâ ne kadar akıllı?”
olmayabilir.
Daha önemli soru şu olabilir:
“Bu zekâya ne kadar yetki vermeye hazırız?”
Çünkü yapay zekâ sistemleri geliştikçe önümüzdeki sorun yalnızca daha güçlü modeller üretmek olmayacak.
Daha güçlü sistemleri güvenli biçimde yönetmek olacak.
Stanford Institute for Human-Centered Artificial Intelligence — AI Index Report 2026: Technical Performance, Responsible AI, Economy, Policy and Governance.
National Institute of Standards and Technology — AI Risk Management Framework ve Generative Artificial Intelligence Profile.